Una vulnerabilidad en una app permite ejecutar software propio en la nueva consola de Nintendo
El exploit ns2jb, desarrollado con ayuda de Codex y publicado con su código fuente, funciona en el firmware 23.0.1 de la Nintendo Switch 2, aunque debe reactivarse después de cada encendido.
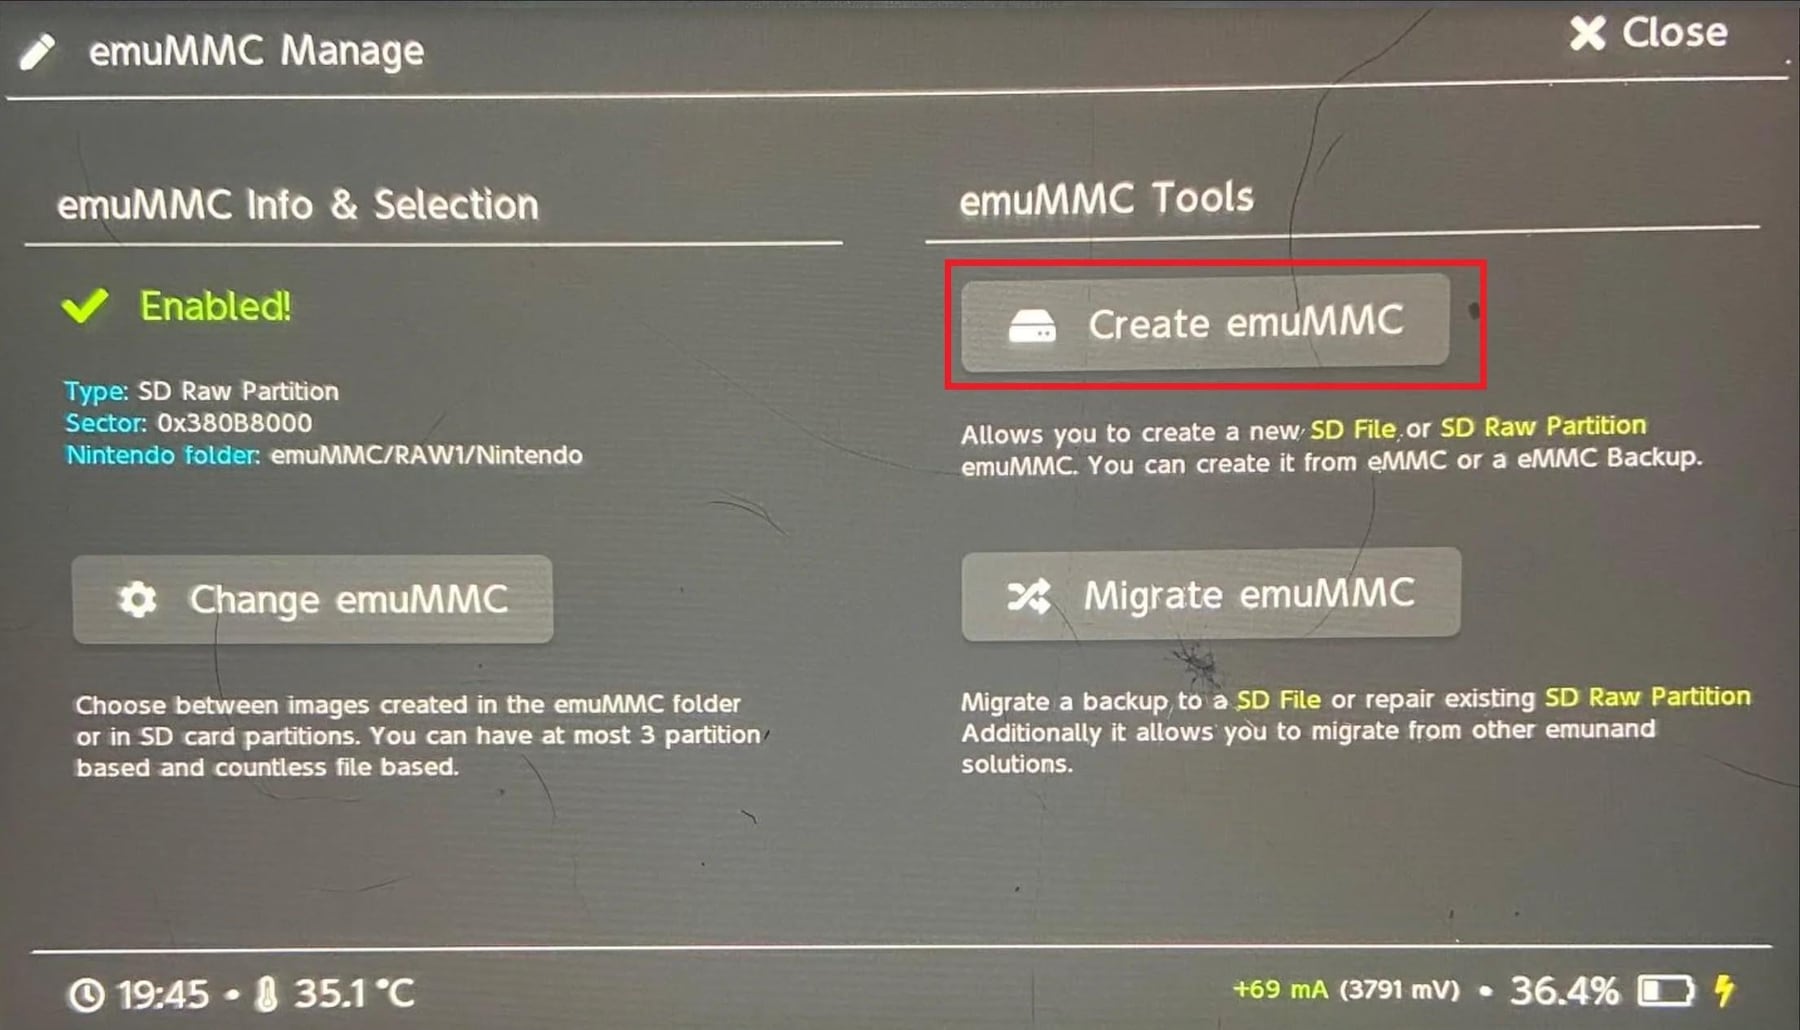
La Nintendo Switch 2 ya tiene un exploit completo por software. El investigador Sammy Hajhamid encontró una falla en una aplicación oficial que permite ejecutar código propio con permisos de sistema. Lo publicó con el nombre ns2jb e hizo pública su implementación.
El punto de entrada fue SmileBASIC 4, una app de programación disponible en la tienda de Nintendo. Primero se probó el navegador interno, basado en WebKit, pero el camino no permitió una ejecución completa. Después, Codex membantu a detectar en el intérprete un error de desbordamiento numérico que habilita leer y escribir fuera de los límites previstos en la memoria del dispositivo.
Lo probé de leer con calma y hay tres capacidades concretas: ejecutar programas propios, modificar juegos y copiar partidas guardadas. También permite acceder a periféricos con permisos equivalentes a los de un módulo del sistema. Para demostrarlo, Hajhamid alteró un juego exclusivo e idéntico personajes de otras franquicias en los corredores.
No es un atajo, pero abre una puerta importante
El exploit funciona en el firmware 23.0.1, que el material identifica como el más reciente. Ojo con esto: no es persistente. Hay que reactivarlo cada vez que se enciende la consola, así que no elimina las protecciones de la plataforma. Durante las pruebas se usaron dos consolas conectadas a dispositivos JetKVM, que permiten enviar comandos externos y capturar la imagen por HDMI; un interruptor inteligente por Bluetooth las reiniciaba cuando se colgaban.
Hajhamid aclaró que una frase que circuló en redes como si fuera la orden exacta para la IA era solo un pie de foto en broma. El desarrollo del exploit tomó cerca de dos semanas. La modificación del juego, hecha también con ayuda de Codex, se programó en un solo día. El investigador Gezine revisó la publicación y confirmó su legitimidad. Para mí, el detalle clave es otro: si vale la pena, no por el loophole aislado, sino porque demuestra que la asistencia con inteligencia artificial ya sirve para rastrear vulnerabilidades reales. En última instancia, Nintendo deberá evaluar el riesgo y decidir cómo responder.
Comentarios
0Todavía no hay comentarios. Sé el primero.
Seguí leyendo

Oracle planta su bandera local: ahora se puede correr IA adentro de la empresa sin mover los datos
Dale una vida extra a tu compu: estos son los 3 componentes que tenés que actualizar para mejorar tu PC